Bagaimana Cara Mengaktifkan Boot Aman di Papan Server Intel®?
Jenis Konten: Pesan Kesalahan | ID Artikel: 000054899 | Terakhir Ditinjau: 05/05/2026
Sistem menampilkan pesan peringatan Secure Boot selama setiap siklus booting. Saat sistem melakukan boot secara normal ke sistem operasi, peringatan ini menunjukkan bahwa firmware perangkat tidak diautentikasi dengan benar, yang dapat menimbulkan risiko keamanan dan menyebabkan penundaan booting.
Pesan Peringatan:
Tidak dapat memuat firmware perangkat karena kebijakan boot yang aman.
Pastikan firmware perangkat disertifikasi dengan benar.
Firmware perangkat harus disahkan oleh kunci dalam database tanda tangan yang valid.
Jika fitur boot aman tidak diinginkan, nonaktifkan boot aman UEFI dalam pengaturan sistem.
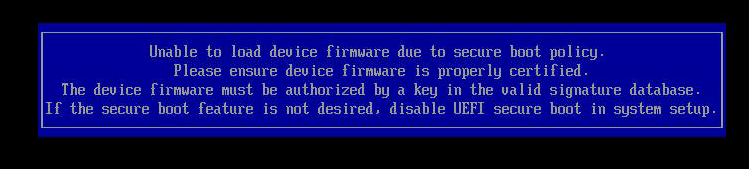
Peringatan ini muncul saat kebijakan Boot Aman diaktifkan tetapi firmware perangkat (seperti kartu jaringan, pengontrol penyimpanan, atau kartu ekspansi lainnya) tidak memiliki tanda tangan atau sertifikat digital yang tepat dalam database kunci tepercaya sistem. Sistem memungkinkan boot untuk melanjutkan tetapi menandai masalah keamanan.
Ikuti langkah-langkah ini untuk mengonfigurasi Secure Boot dengan benar dan menyelesaikan pesan peringatan
Setelah reboot, verifikasi bahwa peringatan boot aman tidak lagi muncul selama startup sistem.
Periksa apakah 'Status Boot Aman Saat Ini' menunjukkan 'Diaktifkan' di Pengaturan BIOS untuk mengonfirmasi konfigurasi yang benar.
Solusi Alternatif:
Jika lebih suka menonaktifkan peringatan tanpa mengaktifkan Secure Boot, atur 'Coba Boot Aman' ke 'Dinonaktifkan' di lokasi BIOS yang sama.
| Catatan |
|
Setelah sistem melakukan boot ke Sistem Operasi, ikuti langkah-langkah di bawah ini untuk mengonfirmasi apakah boot aman diaktifkan:
Jika boot aman berfungsi, TRUE = diaktifkan dan berfungsi; FALSE = dinonaktifkan atau tidak berfungsi.
Itu penting:
Terkadang sistem mungkin menampilkan kesalahan/peringatan yang menyatakan bahwa sistem tidak dapat memuat firmware perangkat karena kebijakan boot yang aman, dan firmware perangkat harus disahkan oleh kunci dalam database tanda tangan yang valid.
Hal ini dapat disebabkan jika penyimpanan (Hard Drive/Solid State Drive) tidak divalidasi atau memiliki masalah kompatibilitas dengan Secure Boot. Jika masalah ini ada, coba lepaskan dan gunakan unit penyimpanan yang berbeda (ini bisa lebih sering terjadi dengan beberapa SSD).
Panduan untuk konfigurasi boot aman BIOS, dapat ditemukan di: Panduan Pengguna Utilitas Pengaturan BIOS untuk® Keluarga Intel Server Board S2600 yang Mendukung Rangkaian Prosesor yang Dapat Diskalakan Intel® Xeon bernama Konfigurasi Boot Aman.